Новые уязвимости PHP в ноябре 2026: какие версии ставить, хроника взломов и пять шагов для сайта

Новые уязвимости PHP закрыты 19 ноября 2026 года: в одном выпуске 18 уязвимостей, семь из них отмечены как критические, с оценкой опасности 9,2 из 10. Если ваш сайт работает на Битриксе, WordPress или другой CMS на PHP, новость касается и вас. Исправления ставятся на сервер, обновление самой CMS их не заменяет.
Пугаться пока рано. Сообщений об атаках на эти уязвимости на 20 ноября нет, а критические срабатывают только при редкой настройке сервера или особом устройстве кода сайта. Пересказы в соцсетях про «семь дыр, через которые взломают миллионы сайтов» смешали два события: цифра про миллионы относится к октябрьской уязвимости PHP2Shell. Её начали атаковать за четыре дня до исправления, поэтому ждать планового обновления в этот раз не стоит.
Что сделать сегодня за 15 минут. Узнайте точный номер версии PHP на сайте и спросите хостинг, поставлены ли исправления от 19 ноября. Подходят версии 8.5.13, 8.4.28, 8.3.37, 8.2.36 и новее внутри своей ветки. Где посмотреть номер и как понять ответ хостинга, расскажем ниже.
Не хотите разбираться сами, пришлите адрес сайта технической поддержке Optimism на go@optimism.ru с темой «PHP ноябрь». Бесплатно ответим, есть ли на нём ноябрьские исправления.
Новые уязвимости PHP 19 ноября: что закрыли
Исправленные версии PHP: 8.5.13, 8.4.28, 8.3.37, 8.2.36
Сначала два слова о том, как читать номер. 8.3 это ветка PHP, её выбирают в панели хостинга. 8.3.37 это выпуск внутри ветки, последняя цифра растёт с каждым исправлением, и ставит её обычно хостинг. Больше всего уязвимостей, 18, закрыто в ветке 8.5. В старых ветках их меньше: 14 в 8.4, 13 в 8.3, 12 в 8.2. Ноябрьские исправления есть в таких выпусках:
| Ваша ветка PHP | Ставить | Что учесть |
|---|---|---|
| 8.5 | 8.5.13 | две из семи критических есть только в этой ветке |
| 8.4 | 8.4.28 | обычное обновление внутри ветки, сайт менять не нужно |
| 8.3 | 8.3.37 | обычное обновление внутри ветки, сайт менять не нужно |
| 8.2 | 8.2.36 | поддержка ветки заканчивается 31 декабря 2026 года, пора планировать переезд на 8.3 или 8.4 |
| 8.1 и ниже | официального выпуска нет | нужна сборка хостинга с исправлениями или переход на 8.3 и новее |
«PHP 8.3» в панели хостинга ничего не говорит о защите. Нужна последняя цифра: выпуски 8.3.37 и выше закрывают ноябрьские уязвимости, 8.3.36 уже нет.
Семь критических: кого они касаются
Все семь срабатывают только при нестандартной настройке сервера или особом устройстве кода сайта. Для самописного сайта и старого Битрикса это никто заранее не проверял, поэтому «меня не касается» без обновления сказать нельзя.
Одну уязвимость проверить проще остальных. Если у сайта есть администратор, спросите, включал ли он при ускорении сайта постоянное соединение веб-сервера с PHP. У nginx это настройка «fastcgi_keep_conn on», у Apache параметр «enablereuse=on», в стандартной настройке обоих серверов их нет. Если включал, обновление нужно в первую очередь.
Защита сайта от взлома: пять действий на этой неделе
Как защитить сайт от взлома, если вы не программист? Эти пять действий закрывают большую часть риска, а порядок у них важен: копия идёт раньше любых обновлений.
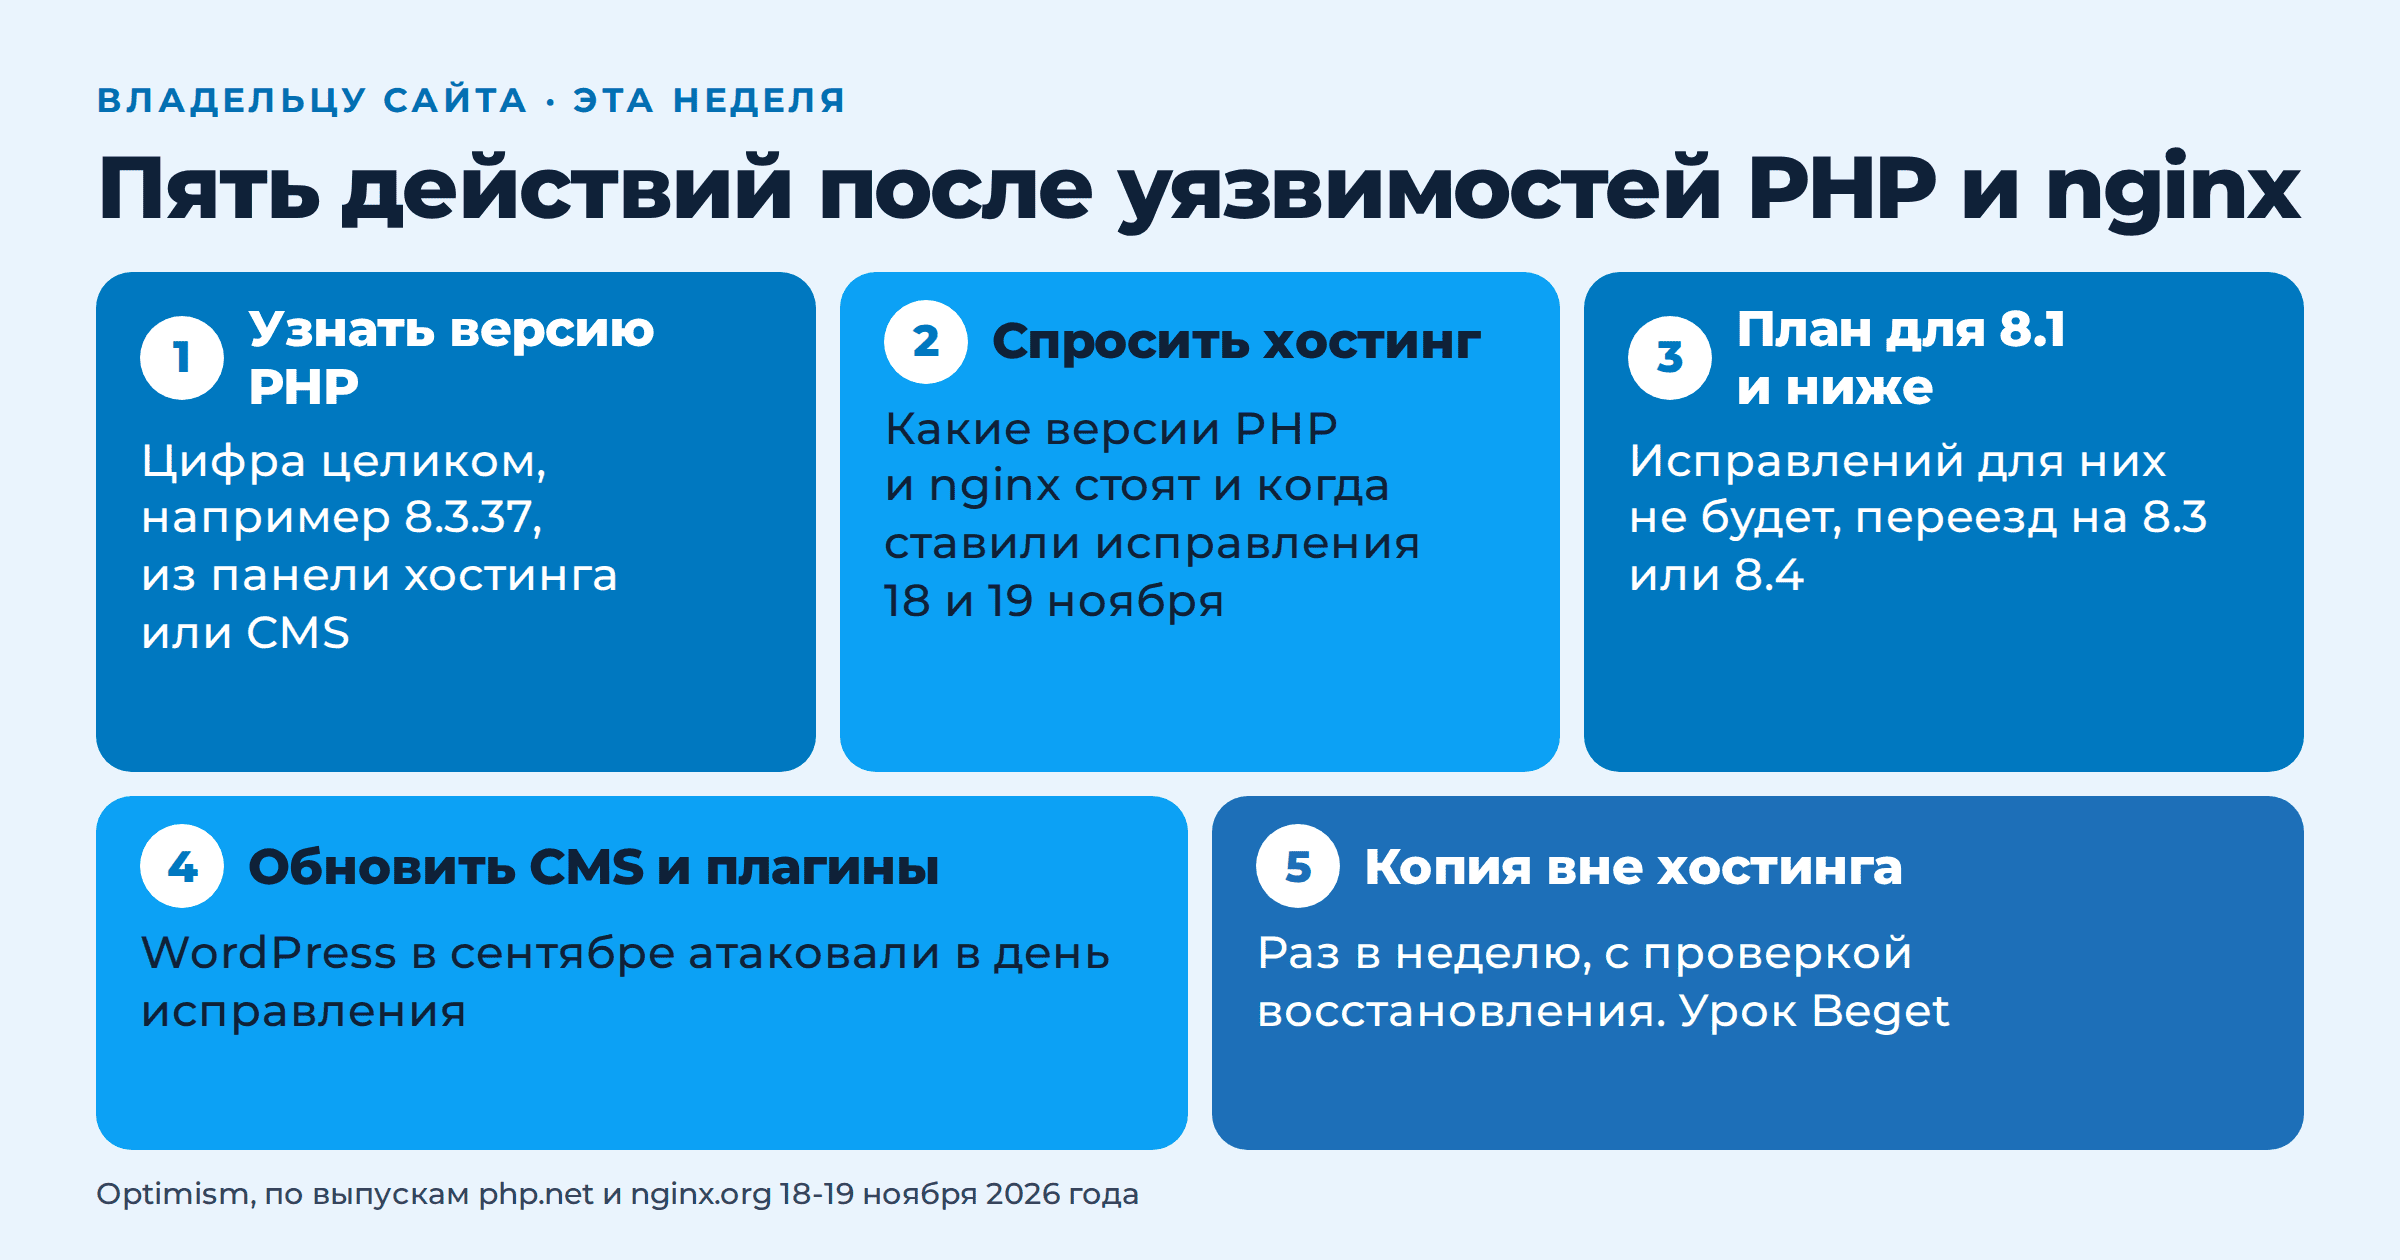
- Узнайте точный номер версии PHP. В WordPress откройте «Инструменты», затем «Здоровье сайта», вкладку «Информация» и раздел «Сервер». В Битриксе «Настройки», затем «Инструменты» и «Проверка системы». В панели хостинга часто видна только ветка, например «8.3», а последнюю цифру знает поддержка. Тогда сразу переходите ко второму шагу.
- Напишите хостингу или подрядчику один вопрос: «Какая версия PHP и nginx стоит на нашем сервере и когда вы ставили исправления от 18 и 19 ноября?»
- Заведите копию сайта и базы вне хостинга, до любых обновлений. Попросите хостинг или подрядчика настроить еженедельную выгрузку файлов и базы в отдельное хранилище, например на Яндекс Диск или в облако другого провайдера. Раз в квартал просите поднять сайт из этой копии на тестовом адресе: копия, из которой ни разу не восстанавливали, может оказаться пустой.
- Обновите CMS и плагины, когда копия уже есть. Уязвимость WordPress в сентябре атаковали в день выхода исправления, и сайты без автообновления остались под ударом.
- Если у вас PHP 8.2 или ниже, назначьте дату переезда на 8.3 или 8.4. Для 8.1 и более старых веток исправлений уже нет, для 8.2 их не будет после 31 декабря 2026 года. Переезд иногда требует правок в коде, поэтому его сначала проверяют на тестовой копии.
Если у вас свой сервер или VPS (виртуальный сервер, а не место на общем хостинге), есть шестое действие: попросите администратора обновить nginx до версии 1.30.7 или 1.31.9. Обновляться нужно в любом случае, часть исправленных 18 ноября уязвимостей работает и без HTTP/2, а если HTTP/2 на сервере включён, это срочно.
Как читать ответ хостинга
Хороший ответ содержит номера и дату, например «PHP 8.3.37 и nginx 1.30.7, обновили 20 ноября». Такой ответ закрывает вопрос.
Ответ «у нас 8.3, всё безопасно» без последней цифры проверить нельзя, попросите полный номер ещё раз. Иногда хостинг ставит исправления в свою сборку и оставляет прежний номер, это обычная практика. Тогда попросите письменно подтвердить, что исправления от 19 ноября в сборке есть. А если хостинг пишет, что обновляет PHP сам, уточните дату: без неё это только обещание.
Не уверены, как понять ответ, перешлите его нам на go@optimism.ru. Разберём бесплатно и скажем, нужно ли что-то делать.
Если хостинг даёт выбрать ветку PHP самому, это делается в панели. Как сменить версию в ISPmanager, панели многих российских хостингов, ГлавХост показывает меньше чем за минуту. Помните, что переключение ветки, например с 8.1 на 8.3, может сломать старый сайт: сначала копия, потом переключение, потом проверка форм заявок и корзины.
Как проверить сайт на уязвимости без программиста
Полную проверку делает специалист с доступом к серверу, но первые признаки видны и без него. Сверьте версию PHP с таблицей выше: всё, что ниже, уже уязвимо. Посмотрите, когда в последний раз обновлялись CMS и плагины: если полгода назад и раньше, обновления стоит поставить после копии. Загляните в Яндекс Вебмастер, раздел «Безопасность и нарушения»: если поиск нашёл на сайте вредоносный код, предупреждение будет там. Общий порядок защиты мы собрали в статье что такое безопасность сайта и как её улучшить, а чем взлом и простой бьют по позициям, разобрали в материале что такое сбой сайта и как он влияет на SEO.
Уязвимости PHP в 2026 году: октябрь и ноябрь
В октябре всё было серьёзнее. Две уязвимости PHP2Shell позволяли выполнить на сервере чужой код без пароля. Первые попытки атак зафиксировали 17 октября, исправление вышло 21 октября. Через пять дней американское агентство кибербезопасности CISA внесло обе уязвимости в каталог тех, что реально эксплуатируются. Ноябрьский выпуск вышел по плану, в обычном четырёхнедельном цикле, но это второй за месяц выпуск PHP с критическими исправлениями.
Пошаговое обновление для хостинга с панелью, VPS, Битрикса и WordPress мы разобрали тогда же, порядок не изменился, поменялись только номера версий: уязвимость PHP2Shell, как обновить PHP и проверить, что дыра закрыта. Там же признаки того, что сайт уже взломали. Для Битрикса пригодится и наш материал о том, почему 1С-Битрикс прекратил поддержку PHP ниже 8.0.
PHP 8.6: переходить ли сейчас
В тот же день, 19 ноября, вышла PHP 8.6.0. Ради безопасности переходить на неё не нужно, исправления есть и в старых ветках. Новая ветка требует проверки сайта, модулей и плагинов на совместимость, так что переход на 8.6 разумно планировать на следующий год, когда под неё обновятся CMS.
Хроника взломов и кибератак 2026 года
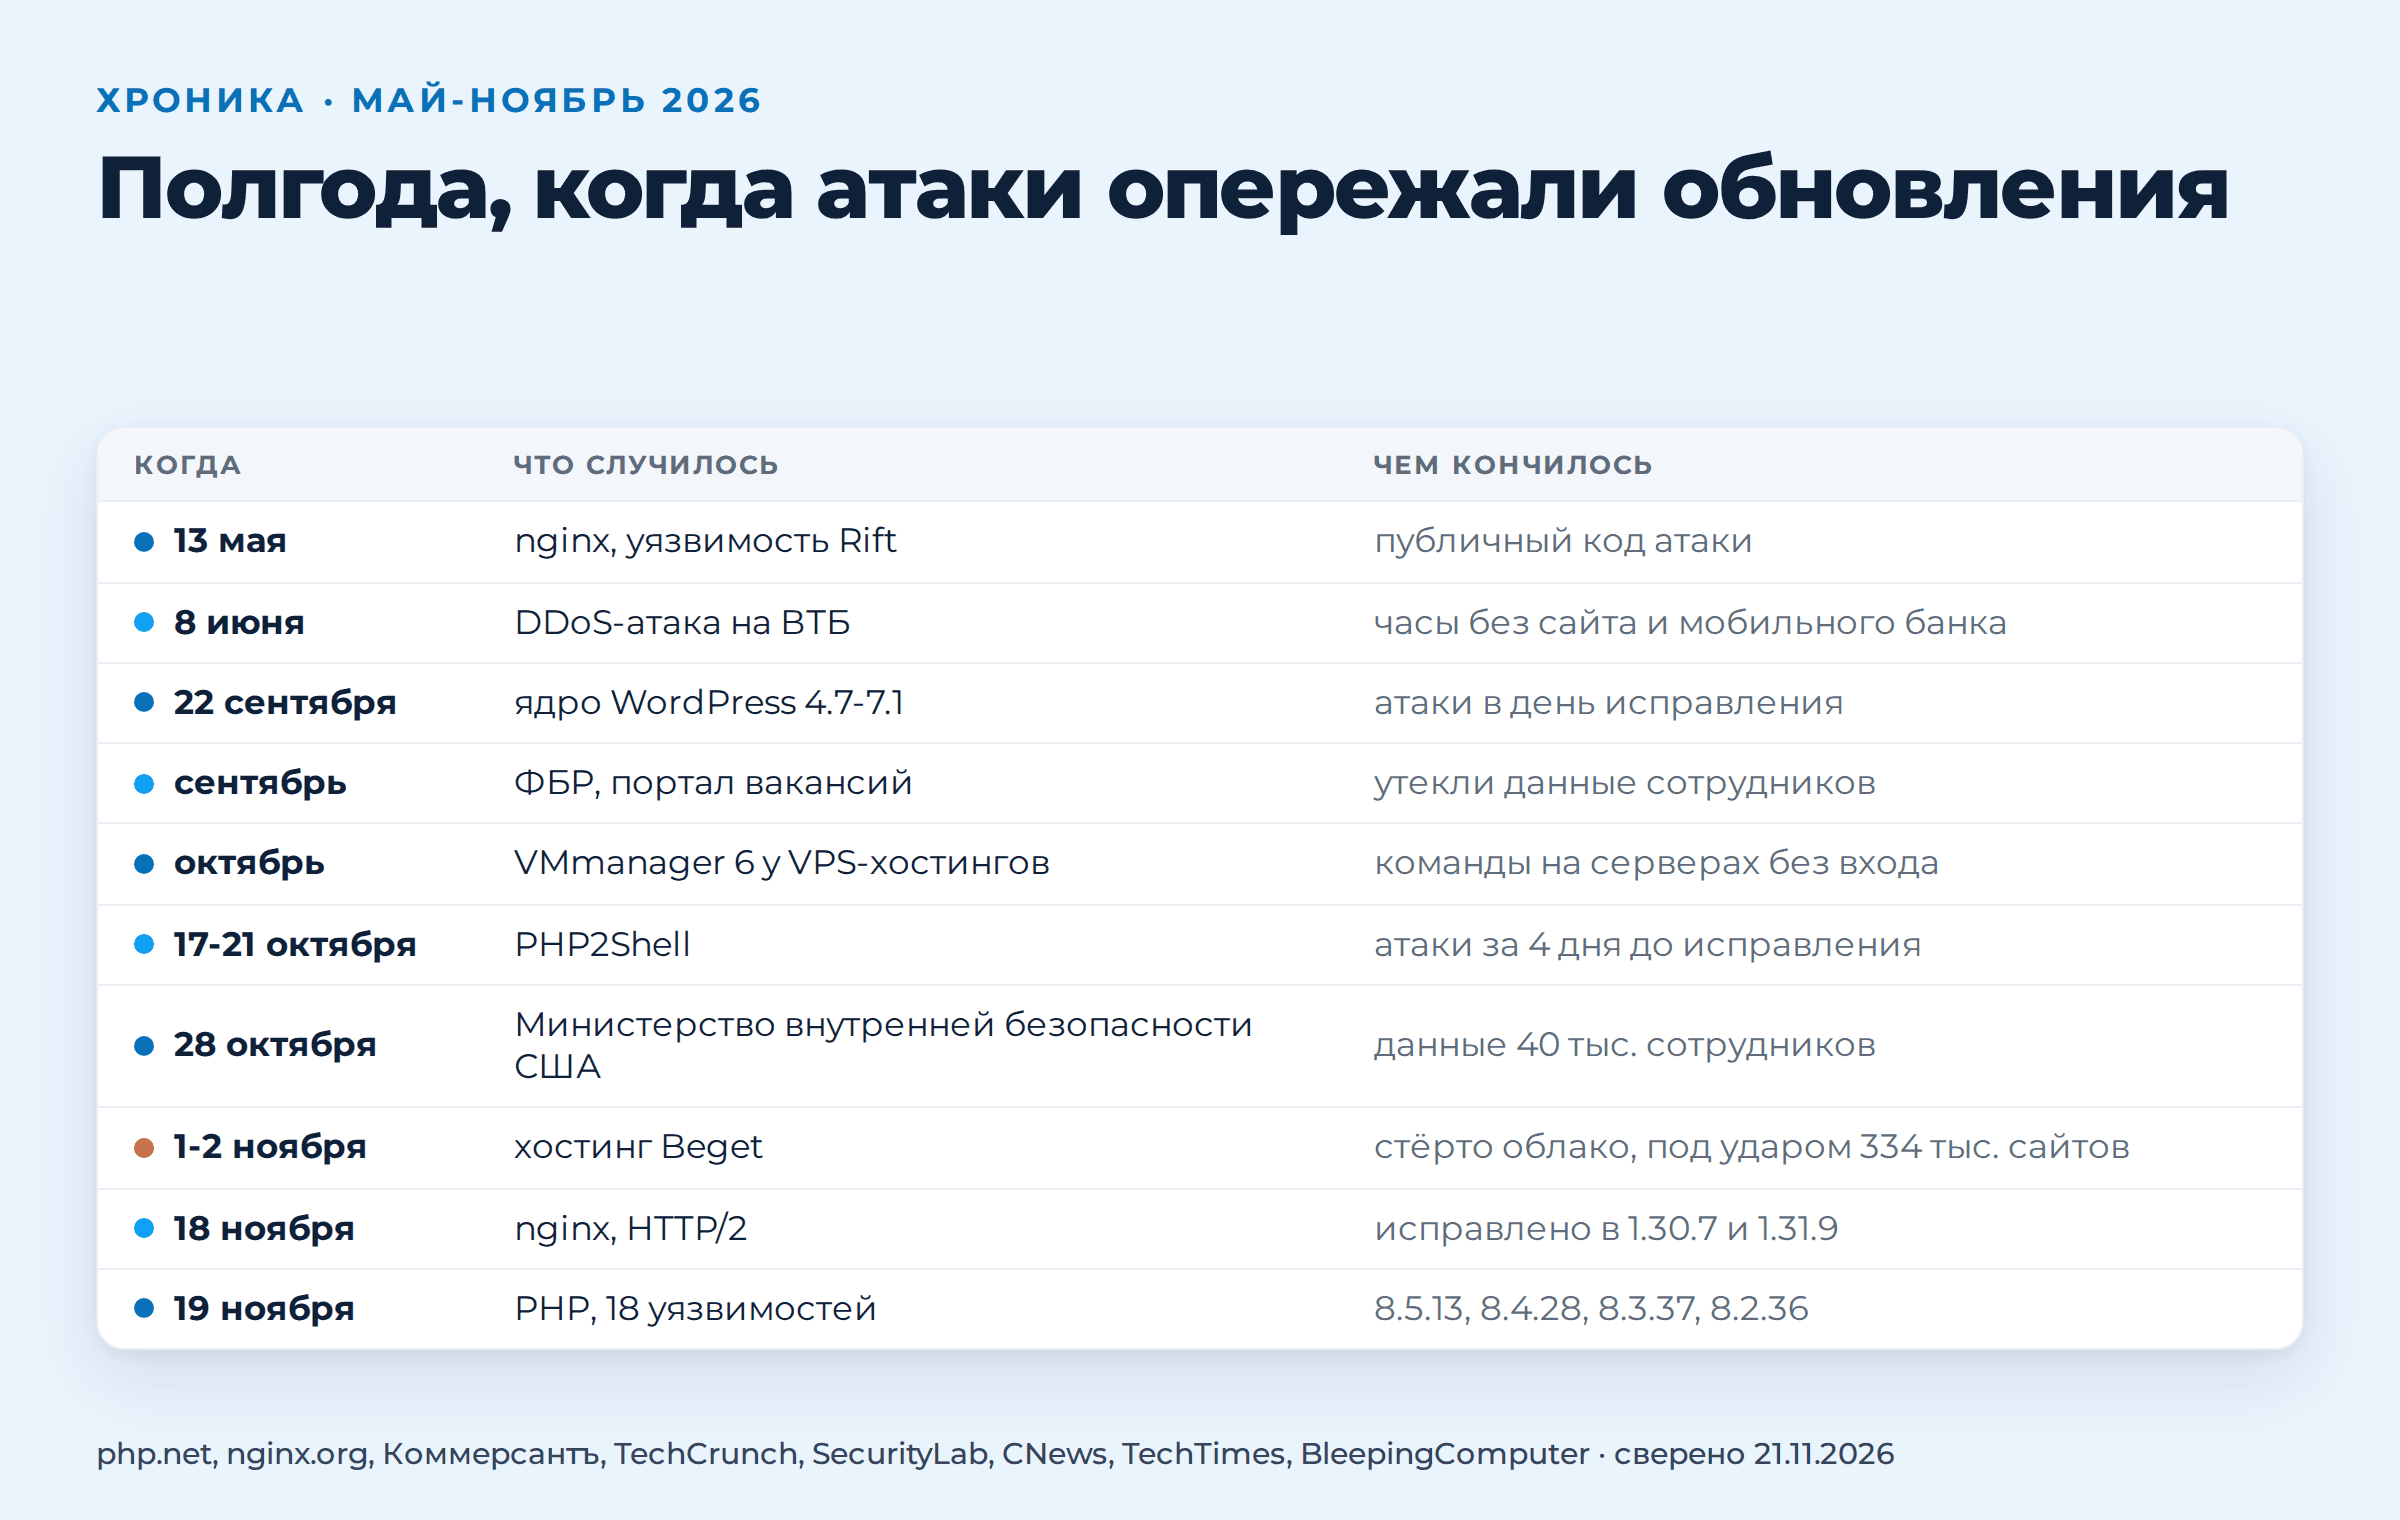
| Когда | Что случилось | Чем кончилось |
|---|---|---|
| 13 мая | nginx, уязвимость Rift, версии 0.6.27-1.30.0 | в сети появился код атаки |
| 8 июня | DDoS-атака на ВТБ | сайт и мобильный банк не работали несколько часов |
| 22 сентября | ядро WordPress, ветки с 4.7 по 7.1 до исправления | атаки в день исправления, через трое суток больше 350 тыс. сайтов без обновления (Shadowserver) |
| сентябрь, октябрь | ФБР, портал вакансий | хакеры ShinyHunters заявили о краже данных сотрудников, ФБР проверяет заявление |
| октябрь | панель VMmanager 6 у VPS-хостингов | команды на серверах без входа, FirstVDS подтвердил кражу данных |
| 17-21 октября | PHP2Shell | атаки за четыре дня до исправления |
| 28 октября | Министерство внутренней безопасности США | выложены данные больше 40 тыс. сотрудников |
| с 30 октября по 10 ноября | Proxmox | почти два десятка бюллетеней об уязвимостях |
| 1-2 ноября | хостинг Beget | стёрто облако, под ударом больше 334 тыс. сайтов |
| октябрь, ноябрь | JPMorgan Chase, Mastercard | у подрядчика украли маркетинговые данные клиентов: имена и почту |
| 18 ноября | nginx, HTTP/2, версии 1.9.5-1.31.8 | исправлено в 1.30.7 и 1.31.9 вместе с ещё девятью уязвимостями |
| 19 ноября | PHP, 18 уязвимостей | исправления 8.5.13, 8.4.28, 8.3.37, 8.2.36 |
В хронике нет ни одного случая, где взломали бы маленький сайт за то, что он маленький. Атакуют программу, на которой работают тысячи сайтов сразу, и под удар попадает каждый, у кого та же версия.
Уязвимость nginx: Rift в мае и HTTP/2 в ноябре
nginx это программа, которая принимает запросы к сайту раньше PHP, и стоит она перед большой частью сайтов. В мае в ней нашли уязвимость Rift, и вскоре в сети появился готовый код атаки. 18 ноября вышли nginx 1.30.7 и 1.31.9 с исправлением уязвимости в HTTP/2 и ещё девяти. На обычном хостинге nginx обновляет провайдер, на своём сервере это работа администратора.
Взлом Beget и VMmanager: когда атакуют хостинг
Взлом хостинга бьёт сразу по всем его клиентам. Кибератака на Beget (по-русски его чаще пишут Бегет) случилась в ночь на 2 ноября. Атакующий попал в систему управления хостинга и стёр облако: виртуальные серверы, хранилище, настройки. На Beget размещалось больше 334 тыс. сайтов, около 14,6% живых сайтов в зонах .ru, .рф и .su, и сбой задел весь хостинг. Бинарные резервные копии виртуальных серверов утрачены полностью, сайты обычного хостинга, по предварительной оценке провайдера, можно восстановить почти все. Как именно вошли, провайдер не раскрыл. Месяцем раньше уязвимость в панели VMmanager 6 позволяла выполнять команды на серверах российских VPS-хостингов без входа.
Владельцы этих сайтов ничего не упустили, атаковали провайдера. Защитой здесь была только резервная копия, которая лежала у владельца в другом месте.
WordPress, Proxmox и ФБР
В сентябре уязвимость в ядре WordPress начали атаковать в день выхода исправления. Код на сервере выполнялся при определённой теме и настройке сервера, исправления вышли для всех веток с 4.7 по 7.1. Proxmox, программа, на которой хостинги держат серверы клиентов, с 30 октября по 10 ноября выпустила почти два десятка бюллетеней об уязвимостях. Утечка у Министерства внутренней безопасности США и заявленный хакерами взлом портала ФБР показывают, что и большие бюджеты на защиту не спасают, если где-то осталась старая версия.
Почему уязвимостей с каждым годом больше
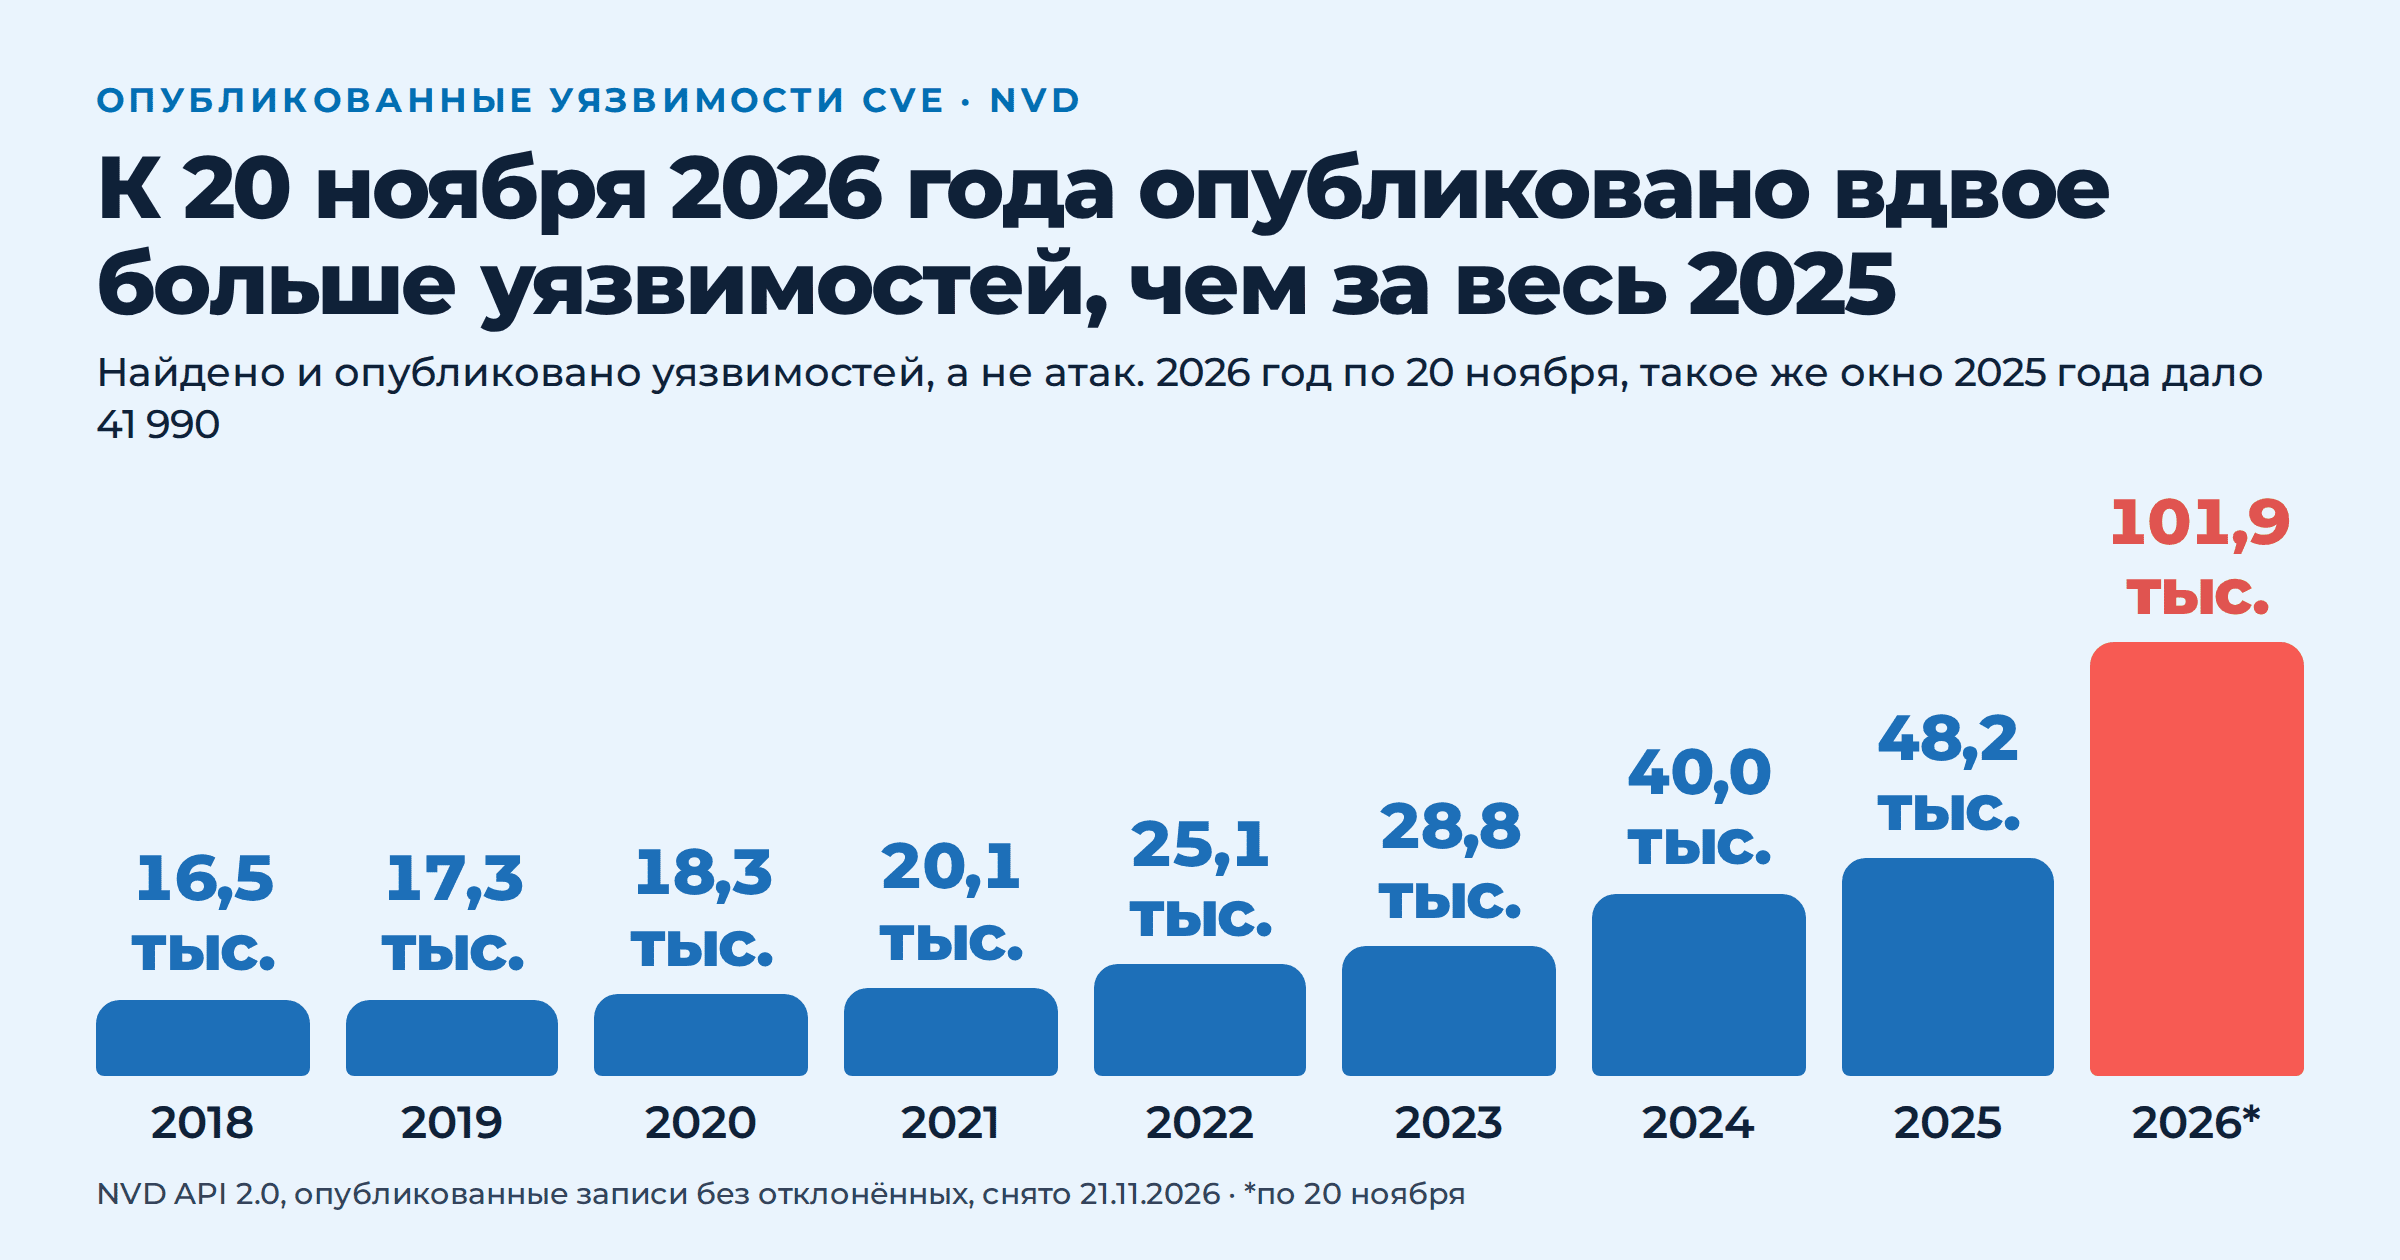
Каждой найденной уязвимости присваивают номер CVE и публикуют в общем реестре. По данным американской базы NVD, в 2025 году опубликовали 48 150 таких записей. С 1 января по 20 ноября 2026 года вышли 101 933 записи: в 2,4 раза больше, чем за те же месяцы 2025 года, и уже вдвое больше, чем за весь прошлый год.
Объяснение даёт сама программа CVE в отчёте за третий квартал: уязвимости всё чаще ищут с помощью ИИ. Растёт число найденных дыр. Атаки тоже растут, но медленнее: число уязвимостей, которые реально эксплуатируются, в каталоге CISA выросло на 37% к тому же периоду 2025 года, а успешных атак на российские компании, по подсчёту Positive Technologies, за последние 12 месяцев стало на 40% больше, чем за предыдущие 12.
Исправления выходят чаще, и окно, в которое их ещё можно поставить спокойно, сужается. Обновлять PHP раз в год больше не получится.
Чего мы пока не знаем
Главного для вас мы не знаем. Обновил ли уже ваш хостинг PHP, может сказать только он, поэтому письмо из второго шага важнее всего остального в статье. Атак на ноябрьские уязвимости на 20 ноября не зафиксировано, и мы не будем пугать тем, чего нет. Если появятся данные об атаках, обновим статью и поставим дату.
Как именно атакующий попал в Beget, провайдер не раскрыл. Сколько сайтов в итоге взломали через уязвимость WordPress, никто не посчитал: известно только число тех, кто не обновился вовремя.
Что берёт на себя техподдержка Optimism
Optimism сопровождает сайты с 2000 года. Через взломы, заражения и срочные обновления мы провели сотни клиентских сайтов и собственные проекты. Если сайт у нас на поддержке, PHP, nginx и CMS на нём обновляем без отдельной заявки, а выпуски вроде ноябрьского отслеживаем в день выхода.
Что можем сделать прямо сейчас:
- Бесплатно: проверить, какая версия PHP стоит на вашем сайте и есть ли в ней исправления от 19 ноября, и разобрать ответ вашего хостинга. Хватит адреса сайта и скриншота из панели.
- Срочное обновление PHP, от 20 000 ₽. Нужно, если сайт стоит на своём сервере или VPS, если хостинг сам PHP не обновляет или если пора переезжать на новую ветку, а сайт старый. Сначала делаем копию сайта и базы, проверяем обновление на тестовой копии и только потом переносим на рабочий сайт.
- Помощь при взломе: найдём вредоносный код, закроем уязвимость, восстановим сайт и разберём, как злоумышленник попал внутрь.
- Постоянная техническая поддержка сайта от 23 000 ₽ в месяц: мониторинг доступности, ежедневная проверка на вредоносный код, резервные копии вне хостинга и обновления без аврала.
Работаем с 1С-Битрикс, WordPress, Joomla, Drupal, NetCat и самописными системами. Звоните +7 (495) 118-20-98 или пишите на go@optimism.ru, в теме письма достаточно написать «PHP ноябрь» и адрес сайта.
Частые вопросы
В чём суть новых уязвимостей PHP от 19 ноября?
В одном выпуске закрыто 18 уязвимостей в ядре PHP, в PHP-FPM, сессиях, работе с датами и других частях языка. Семь критических, с оценкой 9,2 из 10, но все они срабатывают при нестандартной настройке сервера или особом устройстве кода сайта. Атак на них на 20 ноября не зафиксировано.
На какие версии PHP обновляться после 19 ноября?
8.5.13, 8.4.28, 8.3.37 или 8.2.36, в зависимости от того, какая ветка стоит у вас сейчас. Менять ветку ради этих исправлений не нужно.
Что делать, если сайт на PHP 8.1 или ниже?
Официальных исправлений для этих веток нет и не будет. Часть хостингов выпускает свои сборки с исправлениями, спросите об этом поддержку. Надёжное решение это переход на 8.3 или 8.4, а для старых сайтов он может потребовать доработки кода.
Когда кончается поддержка PHP 8.2?
31 декабря 2026 года. После этой даты исправлений безопасности для 8.2 не будет, поэтому переезд на 8.3 или 8.4 лучше запланировать уже сейчас.
Касается ли это 1С-Битрикс и WordPress?
Да. Обе системы работают на PHP, а уязвимость в самом языке не закрывается обновлением CMS. Обновлять нужно и PHP на сервере, и саму систему с плагинами.
Какие признаки взлома проверить первыми?
Незнакомые файлы и пользователи в админке, переадресация посетителей на чужие сайты, предупреждение в Яндекс Вебмастере, резкий рост нагрузки на сервер, письма хостинга о рассылке спама. Подробный список мы дали в статье про PHP2Shell.
Что делать, если сайт взломали?
Не удалять подозрительные файлы второпях: так стираются следы, и через неделю взлом повторяется через оставленную лазейку. Смените пароли к хостингу, админке и базе, сохраните копию сайта в текущем виде и позовите специалиста, который найдёт причину. Если это случилось сейчас, звоните нам: +7 (495) 118-20-98. Сначала сохраним следы и копию, потом будем чистить.
Что входит в техническую поддержку сайта?
Обновления PHP, CMS и плагинов, резервные копии, мониторинг доступности, проверка на вредоносный код и помощь при сбоях и взломах. Состав и цены нашей поддержки на странице технической поддержки сайтов.
Промпт для ИИ-ассистента
Скопируйте в ChatGPT, Claude, GigaChat или Алису, чтобы ассистент помог проверить ваш сайт по этой статье:
Я владелец сайта и не программист. Помоги проверить, защищён ли мой сайт от новых уязвимостей PHP ноября 2026 года.
Опирайся на статью https://optimism.ru/blog/uyazvimosti-php-noyabr-2026-hronika-vzlomov/ и официальные выпуски php.net.
Мой сайт работает на [CMS: Битрикс / WordPress / другое], хостинг [название], версия PHP [номер целиком, например 8.3.37].
1. Скажи, закрыты ли в моей версии уязвимости от 19 ноября 2026 года, и если нет, на какую версию обновляться.
2. Составь короткое письмо в поддержку хостинга с вопросом о версиях PHP и nginx и дате установки исправлений.
3. Дай чек-лист из пяти пунктов, что проверить на сайте на этой неделе.
Если чего-то не знаешь или данных не хватает, так и скажи, не придумывай.
Источники
PHP и nginx
- PHP. ChangeLog ветки 8 и бюллетени безопасности php-src, 18 и 19 ноября 2026 года
- BleepingComputer. PHP security updates fix 18 flaws including critical RCE bugs, ноябрь 2026
- nginx. Security advisories, май и ноябрь 2026 года
- Proxmox. Security advisories, форум Proxmox, ноябрь 2026
Статистика
- NVD, National Vulnerability Database. Опубликованные записи CVE по месяцам, снято 21 ноября 2026 года
- CVE Program. Report for Quarter 3 Calendar Year 2026
- Positive Technologies. Киберугрозы в России, ноябрь 2026
Взломы
- Коммерсантъ. О DDoS-атаке на ВТБ, июнь 2026
- TechTimes. WordPress patch became exploit blueprint, сентябрь 2026
- TechCrunch. О краже данных сотрудников ФБР, сентябрь 2026, и Министерства внутренней безопасности США, октябрь 2026
- SecurityLab. Об уязвимостях VMmanager 6, октябрь 2026
- CNews. Хакеры обнулили облако Beget, ноябрь 2026
- BleepingComputer. Vendor data breach exposes Chase, Visa, Mastercard customer info, ноябрь 2026
Теги публикации: php 8.6, безопасность сайта, взлом beget, защита сайта от взлома, новые уязвимости php, техническая поддержка сайта, уязвимости php 2026, уязвимость nginx


Такой подход позволяет увеличить спрос и снизить стоимость каждого клиента
Оптимизация сайта под максимально широкий пул ключевых запросов
Вид поискового продвижения, при котором оплата производится за целевые действия
